ShellCodePack Pro 2026
ShellCodePack Pro : Analyse approfondie du Shellcode Packing, de l'évasion EDR et des mécanismes de protection avancés
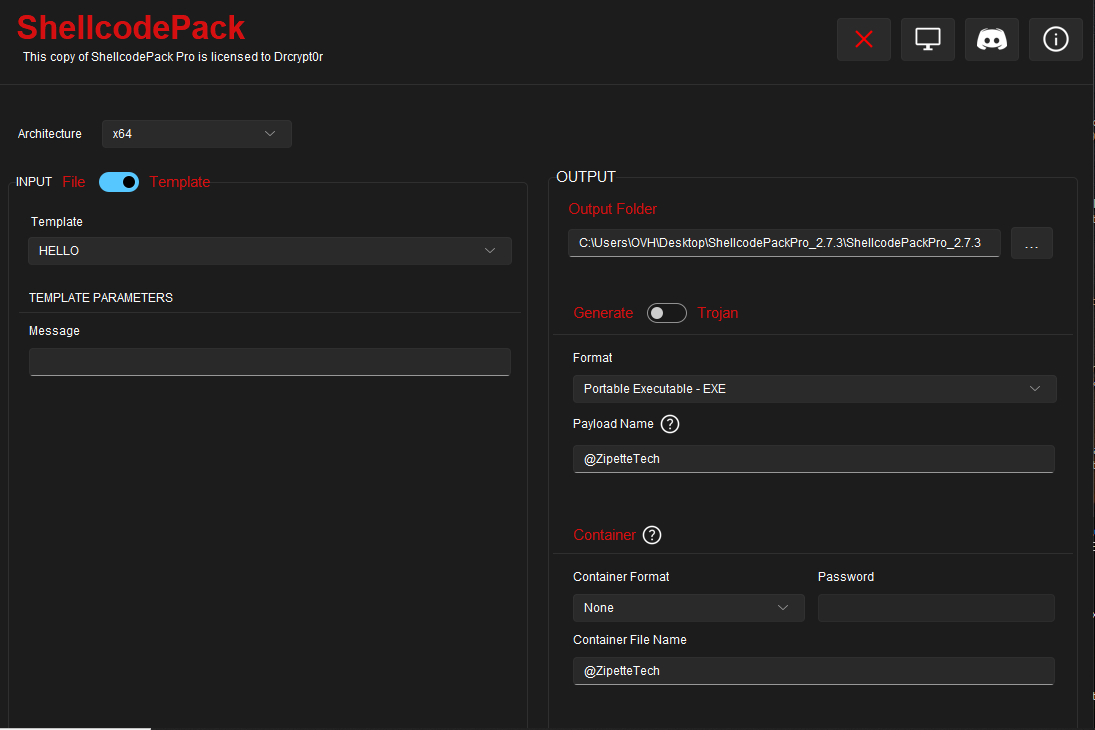
ShellCodePack Pro est un outil associé aux technologies avancées de conditionnement, de transformation et de protection du shellcode. Le shellcode désigne généralement un fragment de code exécutable conçu pour être intégré ou chargé dans un processus logiciel. Les solutions de packing permettent de modifier sa représentation initiale à travers différentes méthodes de compression, d'encodage, de chiffrement et d'obfuscation afin de complexifier son inspection statique.
Dans le domaine de la cybersécurité avancée, le shellcode packing est étroitement lié à plusieurs sujets techniques, notamment l'EDR Evasion, l'AV Bypass, l'ETW Bypass, l'AMSI Bypass, l'obfuscation des API Windows et l'exécution en mémoire. Ces mécanismes constituent des sujets importants pour les chercheurs en sécurité informatique, les analystes de malwares, les spécialistes du reverse engineering et les équipes chargées de l'analyse des menaces Windows.
ShellCodePack Pro : Architecture et fonctionnalités principales
Le principe du Shellcode Packing repose sur la transformation d'un code exécutable en une représentation différente de sa structure originale. Cette transformation peut introduire plusieurs couches de traitement entre le contenu initial et son interprétation au moment de l'exécution.
- Shellcode Packing : Conditionnement et transformation du code exécutable dans une représentation alternative.
- Payload Encryption : Protection cryptographique des données et du contenu embarqué.
- Payload Compression : Réduction de la taille des données grâce à différents mécanismes de compression.
- Runtime Decoding : Restauration du contenu protégé pendant l'exécution du programme.
- Code Obfuscation : Transformation de la structure du code afin de complexifier son analyse statique.
- Memory Management : Gestion des données et des régions mémoire utilisées pendant l'exécution.
- Execution Flow : Organisation des différentes étapes de traitement du contenu exécutable.
EDR Evasion : Comprendre les mécanismes d'évasion des solutions EDR
EDR (Endpoint Detection and Response) désigne une catégorie de solutions de sécurité capables de surveiller en permanence l'activité des terminaux Windows. Ces systèmes analysent notamment les processus, les modifications mémoire, les appels API, les relations entre processus et les comportements considérés comme suspects.
L'EDR Evasion correspond à l'étude des techniques susceptibles de réduire la visibilité des activités malveillantes face aux systèmes de détection comportementale. Contrairement aux antivirus traditionnels reposant principalement sur des signatures, les solutions EDR modernes peuvent corréler plusieurs indicateurs afin d'identifier des comportements inhabituels.
- Analyse des mécanismes de détection comportementale.
- Étude de la télémétrie et de la surveillance des terminaux.
- Identification des comportements suspects en mémoire.
- Analyse des indicateurs associés à l'injection de processus.
- Étude des séquences inhabituelles d'appels API.
- Compréhension des mécanismes de surveillance des processus.
AV Bypass : Comprendre les mécanismes de détection antivirus
AV Bypass (Antivirus Bypass) désigne un domaine de recherche portant sur les techniques susceptibles de limiter la détection d'un fichier ou d'un programme par les solutions antivirus. Les antivirus modernes utilisent plusieurs couches de protection combinant signatures, heuristiques, réputation cloud, analyse comportementale et inspection des contenus exécutables.
Le conditionnement et le chiffrement d'un payload peuvent compliquer son identification lors d'une inspection statique. Toutefois, ces transformations ne garantissent jamais l'indétectabilité d'un programme. Les solutions de sécurité peuvent également examiner son comportement à l'exécution, les données présentes en mémoire et les caractéristiques de son architecture.
- Signature Detection : Identification de motifs binaires associés à des menaces connues.
- Heuristic Analysis : Détection basée sur les caractéristiques structurelles suspectes.
- Behavioral Detection : Surveillance des comportements potentiellement malveillants.
- Cloud Reputation : Évaluation de la réputation des fichiers à partir de renseignements sur les menaces.
- Memory Scanning : Inspection des contenus exécutables présents dans la mémoire.
- Sandbox Analysis : Analyse de fichiers suspects dans un environnement isolé.
ETW Bypass : Télémétrie Windows et Event Tracing for Windows
ETW (Event Tracing for Windows) est une technologie native de Windows permettant de collecter et de transmettre des événements détaillés provenant du système d'exploitation et des applications. Elle joue un rôle important dans le diagnostic système, la surveillance des performances, l'analyse des incidents et la détection des activités suspectes.
L'ETW Bypass correspond à un domaine de recherche consacré aux tentatives de perturbation ou de réduction de la visibilité de certains événements Windows. Une altération de la télémétrie peut créer des lacunes dans les journaux de sécurité et compliquer l'investigation d'une activité malveillante.
Du point de vue défensif, l'intégrité des événements ETW est particulièrement importante. Les analystes peuvent corréler plusieurs sources indépendantes, notamment les journaux de sécurité Windows, Sysmon et les données collectées par les solutions EDR, afin d'identifier d'éventuelles interruptions de surveillance.
- Compréhension de l'architecture Event Tracing for Windows.
- Analyse des fournisseurs ETW et de la collecte des événements.
- Identification des interruptions suspectes de télémétrie.
- Corrélation des événements provenant de différentes sources.
- Étude des anomalies affectant la visibilité des événements de sécurité.
- Compréhension des limites des mécanismes de surveillance individuels.
AMSI Bypass : Windows Antimalware Scan Interface
AMSI (Antimalware Scan Interface) est une interface de sécurité intégrée à Windows qui permet aux applications compatibles de soumettre des contenus à des solutions antimalware pour inspection. Elle joue notamment un rôle dans la surveillance des scripts et des environnements d'exécution tels que PowerShell.
L'AMSI Bypass désigne un domaine de recherche portant sur les tentatives de contournement ou d'altération des mécanismes d'inspection de contenu. Ces problématiques sont particulièrement importantes dans l'analyse des menaces utilisant des scripts malveillants ou des charges utiles exécutées directement en mémoire.
- Compréhension de l'architecture et de l'intégration AMSI.
- Analyse des activités PowerShell suspectes.
- Étude des indicateurs associés aux scripts malveillants.
- Compréhension des mécanismes d'inspection antimalware.
- Identification des éventuelles lacunes de surveillance des scripts.
API Obfuscation : Obfuscation et résolution dynamique des API Windows
Les applications Windows communiquent avec le système d'exploitation à travers des interfaces de programmation appelées API (Application Programming Interface). Dans le domaine du reverse engineering, l'obfuscation des API constitue un sujet important, car certains programmes peuvent chercher à masquer leurs dépendances ou à rendre leur structure plus difficile à comprendre.
La résolution dynamique des API consiste à identifier certaines fonctions au moment de l'exécution plutôt que de rendre toutes les dépendances directement visibles dans les références statiques du programme. Cette caractéristique peut compliquer l'analyse des binaires et nécessite une inspection approfondie du comportement logiciel.
- Compréhension de l'architecture des API Windows.
- Analyse des dépendances entre bibliothèques système.
- Étude de la résolution dynamique des fonctions.
- Identification des séquences d'appels API inhabituelles.
- Analyse des indicateurs d'obfuscation du code.
Memory Execution : Exécution et analyse des payloads en mémoire
L'exécution en mémoire constitue un sujet majeur dans l'analyse des menaces Windows modernes. Certaines familles de logiciels malveillants cherchent à fonctionner principalement à partir de la mémoire d'un processus afin de réduire leur dépendance aux fichiers exécutables traditionnels présents sur le disque.
Les chercheurs en cybersécurité étudient notamment les allocations mémoire, les permissions des régions exécutables, la création de threads et les modifications des protections mémoire. Ces indicateurs peuvent permettre de détecter des activités suspectes même lorsque le contenu initial d'un payload est chiffré ou obfusqué.
- Allocation de mémoire virtuelle et caractéristiques des permissions.
- Inspection des régions mémoire exécutables.
- Analyse des créations de threads inhabituelles.
- Identification des payloads résidant en mémoire.
- Détection des indicateurs d'injection de processus.
- Investigation et analyse forensique de la mémoire.
Anti-Debugging et Anti-Analysis : Protection contre l'analyse logicielle
Les mécanismes Anti-Debugging et Anti-Analysis regroupent différentes techniques destinées à compliquer l'inspection d'un programme par les chercheurs et les outils d'analyse. Ces mécanismes sont particulièrement étudiés dans le cadre du reverse engineering et de l'analyse des logiciels malveillants.
Certains programmes peuvent notamment détecter la présence d'un débogueur, examiner les caractéristiques de leur environnement d'exécution ou rechercher des indicateurs associés aux machines virtuelles et aux sandboxes. Ces comportements peuvent ralentir l'investigation et compliquer la compréhension du fonctionnement interne d'un binaire.
- Anti-Debugging : Détection des environnements de débogage.
- Anti-VM : Identification de certains environnements virtualisés.
- Sandbox Detection : Reconnaissance de certains environnements d'analyse automatisée.
- Code Obfuscation : Complexification de la structure logicielle.
- Execution Monitoring : Étude des différences de comportement selon l'environnement.
Static Analysis et Dynamic Analysis : Méthodes d'investigation
L'analyse statique et l'analyse dynamique sont deux approches complémentaires utilisées pour comprendre le fonctionnement d'un exécutable. Elles permettent d'examiner la structure d'un programme, ses dépendances, ses comportements et les éventuelles caractéristiques associées à une activité malveillante.
- Static Analysis : Inspection du fichier sans exécuter son contenu.
- Dynamic Analysis : Observation du comportement pendant l'exécution dans un environnement contrôlé.
- Reverse Engineering : Reconstruction et compréhension de la logique interne du programme.
- Memory Forensics : Étude des structures et contenus présents en mémoire.
- Behavioral Monitoring : Observation des interactions avec le système d'exploitation.
Comment identifier les comportements suspects associés au Shellcode Packing ?
L'analyse d'un exécutable utilisant des mécanismes de packing nécessite une approche combinant plusieurs sources d'information. Un fichier dont le contenu présente une forte entropie, des sections inhabituelles ou des comportements mémoire atypiques mérite une investigation complémentaire, sans que ces caractéristiques constituent à elles seules une preuve de malveillance.
- Examiner la structure PE et les sections du fichier.
- Analyser les niveaux d'entropie des différentes sections.
- Identifier les dépendances et les imports inhabituels.
- Surveiller les allocations et modifications de mémoire.
- Corréler les événements ETW, Sysmon et EDR.
- Effectuer une analyse dynamique dans une sandbox isolée.
- Comparer les résultats avec des indicateurs de compromission connus.
Conclusion : ShellCodePack Pro et les technologies avancées de Shellcode Packing
ShellCodePack Pro s'inscrit dans un domaine technique particulièrement avancé de la cybersécurité : le conditionnement, la transformation et l'analyse des charges utiles exécutables. Les notions de Shellcode Packing, EDR Evasion, AV Bypass, ETW Bypass, AMSI, API Obfuscation et Memory Execution permettent de mieux comprendre les interactions entre les programmes exécutables et les mécanismes modernes de protection Windows.
La compréhension de ces technologies représente un intérêt important pour les spécialistes du reverse engineering, les chercheurs en malware analysis et les professionnels de la sécurité informatique. Une analyse approfondie des comportements en mémoire, de la télémétrie Windows et des mécanismes de détection permet de mieux identifier les techniques d'évasion et de renforcer les capacités de défense des systèmes.